Cloudflare обяви на 5 ноември инициативата Trusted Agent Delegation за сътрудничество около достъпа на персонални AI агенти до сайтове. Компанията поставя проблема при облачно управляваните посредници: сайтът вижда инфраструктурата на агента, но не непременно човека зад всяка задача. Това е предложение за обща работа по протоколи и изисквания, а не съобщение, че вече има завършен универсален стандарт за делегиране.
Кой действа и какво му е позволено
Страницата на инициативата описва целта като запазване на връзката между сайта и потребителя с ограничено споделяне на лични данни. Примерният сценарий е човек, който сменя агента си, но продължава да използва същия търговец. Това е желано бъдещо поведение, не доказателство, че всеки магазин вече може да го поддържа. Съвместимостта трябва да бъде изградена между участниците.
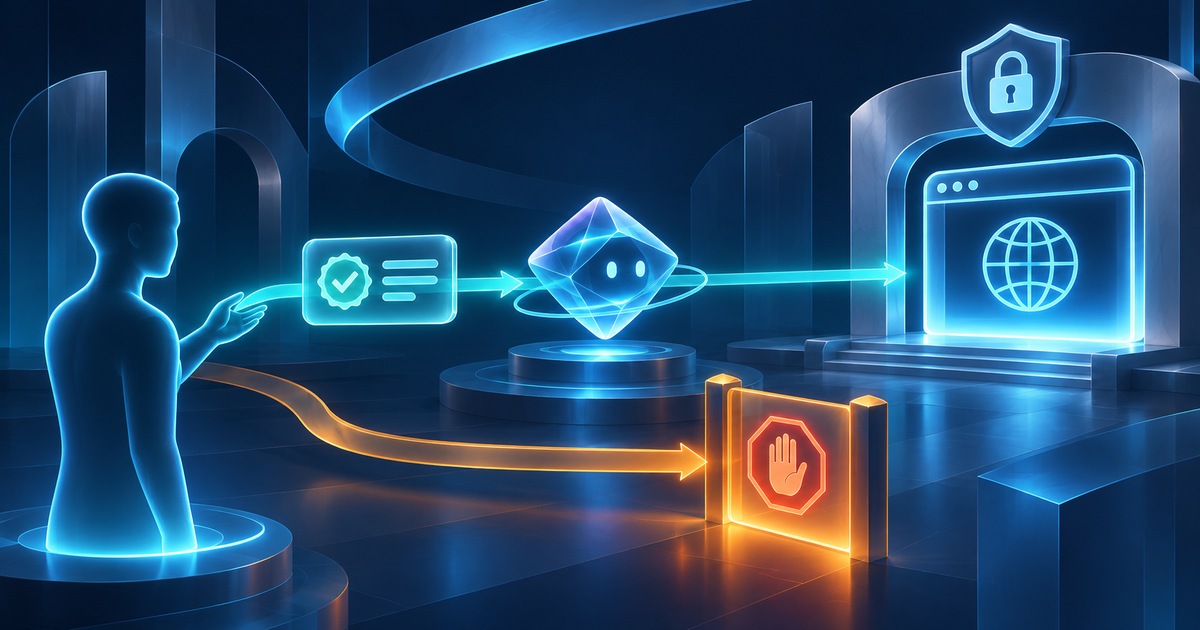
Нашият прочит е, че тук има поне три отделни решения. Първо сайтът трябва да знае дали заявката действително идва от заявения оператор. След това трябва да реши дали конкретният акаунт има достъп. Накрая трябва да провери дали поисканото действие е в даденото разрешение. Положителен отговор на първия въпрос не решава останалите два.
Подписът има конкретна роля
Документацията на Web Bot Auth описва подписване на HTTP заявки за разпознаване на ботове и агенти. Тя посочва и ограничения на поддържаните компоненти. Пренасянето на доверие чрез Forwarded е отбелязано като експериментално. Следователно не е коректно от наличието на подпис автоматично да се заключи, че човек е одобрил конкретна покупка или че посредническата верига е напълно установена.
Например агент може да сравнява цени за един клиент, а после да получи задача да направи поръчка. От гледна точка на приложението това са различни операции. Нашата препоръка е разрешението за четене да не се използва като подразбиращо се разрешение за промяна. При поръчката трябва да е ясно какво точно се потвърждава и към коя сесия принадлежи записът. Примерът е редакционно обяснение, не нова спецификация на TAD.
Какво вече предлага доставчикът
Отделната продуктова публикация на Cloudflare от 4 ноември описва видимост за персонални асистенти и правила за достъп. Account Abuse Protection е в ранен достъп; според компанията може да свързва събития с акаунт и да позволява реакция срещу него, вместо блокиране на целия агент. Това е описание на конкретния продукт, а не независима проверка на ефективността или наличност за всеки план.
За собственик на портал полезният първи въпрос е кои действия натоварват или променят системата. Търсенето, създаването на обява и изпращането на съобщение могат да имат различни ограничения. Бихме започнали с отделни правила, ясни съобщения за отказ и наблюдение на грешките. Така позволеният агент няма да трябва да отгатва правилата чрез поредица от неуспешни опити.
Какво още трябва да се докаже
Инициативата има смисъл като обща рамка за разговор, но важните практически въпроси остават: отмяна на разрешение, прехвърляне между оператори, минимален обем данни и проследяване на спорно действие. Не сме провеждали тест на внедряване. Ще оценяваме бъдещите реализации по това дали тези случаи са описани и проверими, а не само по наличието на етикет „доверен агент“.