Cursor публикува на 13 ноември допълнителни сведения за разследвания инцидент от октомври. Компанията описва верига от изложен ключ при доставчика Fireworks, достъп до исторически записи на кодиращи агенти и последващо използване на открити идентификационни данни. Това е реконструкцията на Cursor, а не собствено форензично заключение на SIExpo.
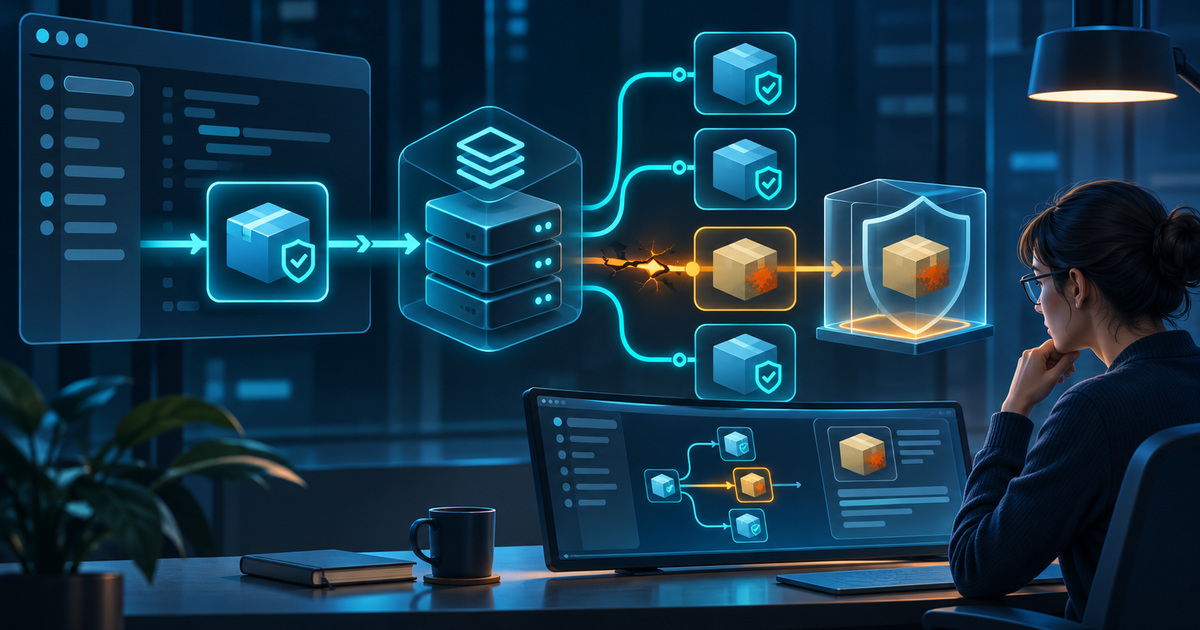
Според актуализацията подменени копия на Anthropic.claude-code са поставени директно в кеша на пазара за разширения на Cursor на 29 октомври. Посочени са версии 2.1.312 и 2.1.313 и приблизително единадесетчасов прозорец. Компанията оценява до 5000 потенциални получатели. Това не е брой доказано компрометирани устройства. Cursor изрично отделя случая от официално публикуване от Anthropic и от източника Open VSX.
Първоначалното предупреждение за сигурност е по-конкретно за защитните действия. То обхваща засегнатите копия за Windows и macOS и описва опити за устойчив неразрешен SSH достъп. Премахването само на разширението може да не отстрани оставени механизми за постоянство. Препоръчва се преглед на наличната телеметрия, изолиране при следи от изпълнение и подмяна на достъпни от устройството ключове от доверена система. Официалната страница съдържа проверките и коригиращите материали; тук не изпълняваме скриптове и не правим диагноза на читателски компютър.
Има и отделен разказ на Fireworks. В актуализация от 9 ноември доставчикът описва въздействие върху категории клиентска информация, а за ограничена група — набори от данни и непълни моделни тегла. Посочва работа с Unit 42 и продължаващо наблюдение. Това потвърждава наличието на собствено разследване, но не е независимо удостоверяване на всяка подробност в реконструкцията на Cursor. Двете организации описват различни системи и граници на достъп.
За AI сектора случаят показва защо оперативната сигурност трябва да следва движението на данните. Запис от агентна задача може да се третира като диагностичен материал, но съдържанието му заслужава същата внимателна класификация като друг служебен запис. Нашият редакционен извод е да се картографират изходният проект, логовете, споделените набори и доставчиците поотделно. Обещание за една част от услугата не трябва автоматично да се пренася към всички останали потоци.
Същото важи за веригата на доставка на разширенията. Име на познат разработчик и познат номер на версия не са достатъчни за определяне на съдържанието на конкретен получен пакет. При вътрешен преглед могат да помогнат времето и каналът на инсталиране, идентичността на пакета и наблюдаваните действия на устройството. Това са общи защитни критерии; не означават, че всеки потребител на Cursor или Claude Code е засегнат.
За организациите най-полезният следващ ход е да съпоставят официалното уведомление със собствените записи, вместо да извеждат присъда само от заглавие или процент. Разделянето на потенциално получен пакет, реално изпълнение и последващ достъп прави оценката по-точна. Публичните твърдения остават ограничени от разследванията на участниците и могат да бъдат актуализирани при нови данни.
Редакционна проверка: 2026-11-15T17:59:15.509180+00:00.