Сингапурската Flexxon съобщи на 10 ноември 2026 г., че е избрана за финансиране по CyberCall 2025 за проект за защита на AI агенти. X-PHY AI Armor е замислен като MCP шлюз с хардуерна основа за разрешаване на чувствителни операции. Съобщението е за подкрепена разработка. То не удостоверява, че готов продукт вече е внедрен и независимо изпитан при клиенти.
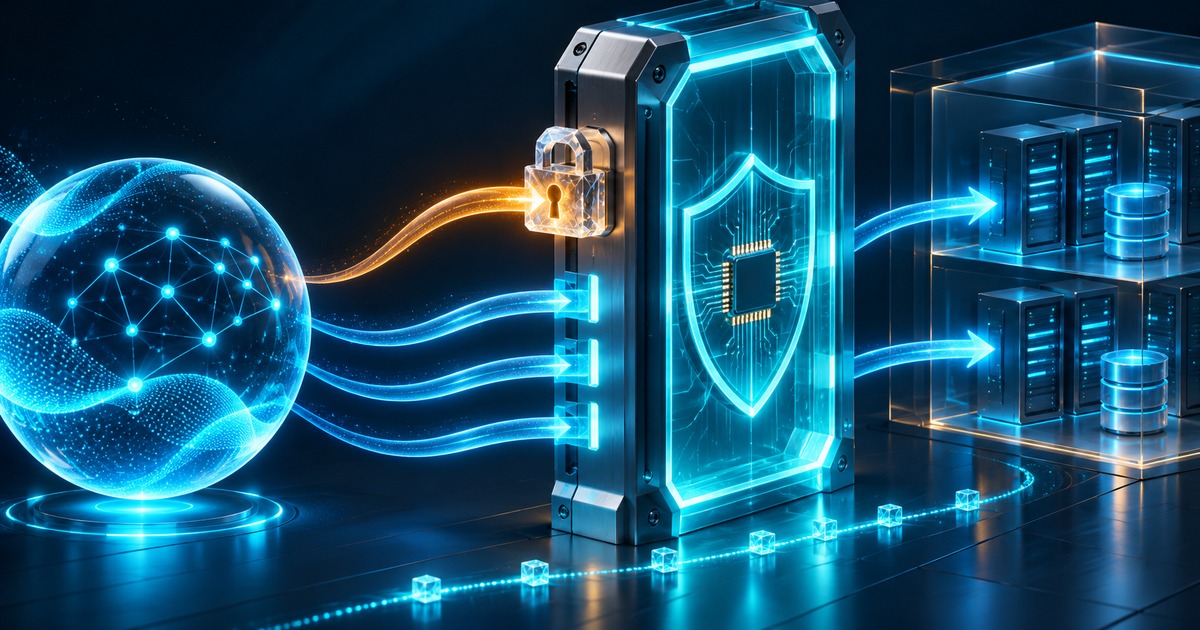
Компанията описва посредник между агента и системите, до които той достига. Предвижда се високорисковите действия да се проверяват от устройство, а решенията да оставят хардуерно защитена следа. Твърденията, че компрометиран хост няма да може да промени решението или журнала, са проектни обещания на производителя. Не ги представяме като установен от SIExpo резултат.
Защо отделната граница е интересна
Агент може да има валиден достъп до услуга и все пак да предложи неподходящо действие. Пример е помощник, който чете документ и приема съдържащо се в него указание като нова задача. Това е редакционен пример за проблема, а не описание на конкретен пробив, който приписваме на Flexxon.
Официалното ръководство за сигурност на Model Context Protocol разглежда отделно съгласието на потребителя, проверката на токените, сесиите и минимизирането на правата. Самият протокол за свързване на инструменти не превръща всяко извикване в правилно бизнес решение. Той е част от комуникационния път, по който трябва да се приложат конкретни ограничения.
OWASP също отделя рисковете на приложенията с езикови модели от качеството на обикновения текстов отговор. В този контекст нашият извод е, че полезната защита трябва да следва последствията от инструментите. Добре формулирана препоръка и действително променена база данни имат различен обхват.
Какво трябва да покаже бъдещ продукт
За оценяване на подобна архитектура първият въпрос е кои действия минават през нея. Ако част от инструментите използват друг маршрут, общото определение „защитен агент“ може да е прекалено широко. Нужно е ясно описание на наблюдаваната граница, включително външните системи, които остават извън нея.
Вторият въпрос е как се задава политиката. Хардуерът може да затрудни промяната на решение, но това не доказва, че правилото е било смислено. В хипотетичен пилот бихме проверили позволено четене, забранено изпращане и действие, което изисква отделно потвърждение. Така се различават техническото налагане и правилният избор на разрешения.
Третият въпрос е поведението при повреда. Ако устройството или връзката липсват, операторът трябва да знае дали задачата се отказва, чака или използва друг режим. Тези варианти имат различна цена за наличността на услугата. Те трябва да се проверят преди реално натоварване, а не да се извеждат от общото описание на защитата.
Журналът е отделна част от доказателството. Полезният запис свързва заявката, приложеното правило и действителното изпълнение. Устойчивата следа от отказ не установява автоматично дали вече започнала външна операция е приключила. Това е предложен от редакцията критерий за оценка, не открит дефект в непубликуван продукт.
Финансирането и техническата готовност са различни новини
CyberCall е програма за развитие на решения. Получаването на подкрепа показва избран проект, но не заменя документация, независима проверка или условия за доставка. Не публикуваме дата за обща наличност, цена или процент предотвратени атаки, защото провереното съобщение не установява такива резултати.
Значението на историята е посоката към отделяне на разрешенията от средата, в която работи агентът. Дали конкретната реализация ще изпълни обещанието си ще зависи от покритието на инструментите, управлението на правилата и доказуемото поведение при отказ. Това са проверимите следващи въпроси към разработката.
Източници: Flexxon — CyberCall funding for proposed X-PHY AI Armor, MCP — official security best practices, OWASP — LLM application security risks. Корицата е концептуална AI илюстрация, а не документална снимка.
Проверено от редакцията: 2026-11-10T17:08:25.417687+00:00.