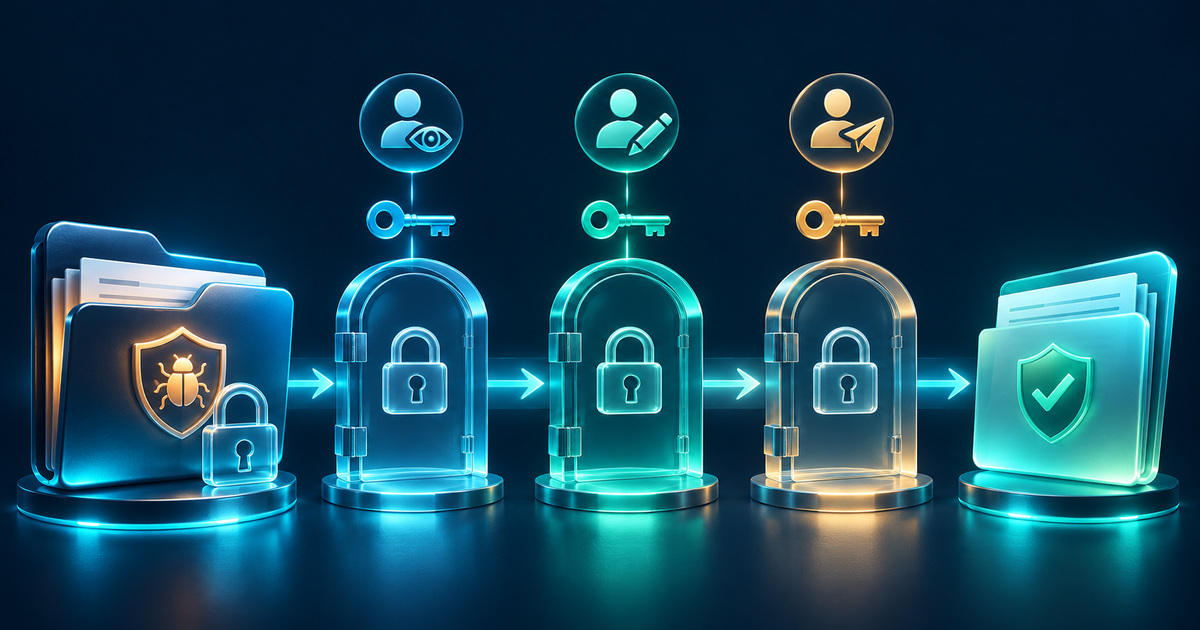
На 20 ноември GitHub обяви обща наличност на отделни разрешения за security advisories в custom repository roles. Могат да се разделят прегледът, управлението, приемането на частни доклади и публикуването с искане за CVE. Правата се задават за нужните хранилища на планове с поддръжка на custom roles. Това не е обща промяна за всеки безплатен профил.
Остават ограничения: сливането от временен частен fork изисква администратор или security manager. Документацията разглежда и наследяването на права от базовата роля. Затова ново тясно разрешение не намалява автоматично достъпа, който човек вече има по друг път.
Значение за AI находките
Нашият редакционен прочит е, че откриването на проблем и правото да го разгласиш трябва да могат да се управляват отделно. Автоматизиран инструмент може да предложи кандидат за проверка, без това да му дава основание да обяви уязвимост или да присвои идентификатор на собственото си твърдение.
При екип с много входящи доклади разделянето помага да се опишат последователни роли: човек, който преглежда сведенията, специалист, който проверява възпроизводимостта, и отговорник за координираното публикуване. Наличието на такива роли не доказва само по себе си, че работният процес е добър; трябва да се провери и действителният достъп.
Предложена проверка преди внедряване
Бихме създали тестово хранилище и несекретен примерен доклад. После отделно се проверява какво вижда всяка роля, дали може да добавя участник и кой може да публикува. Целта е да се установи ефективният достъп, а не само настройката на един екран. Това е наше предложение, не проведен тест в организация на потребителя.
За инструмент, подпомаган от AI, бихме ограничили входа до необходимите сведения и бихме запазили човешкото решение за разкриване. Важно е и отхвърленото предположение да остане ясно обозначено, за да не се върне по-късно като потвърден проблем в друг отчет.
При промяна на екипа трябва да се провери дали старият достъп действително е отпаднал. Наследени роли, членство в други групи и предварително дадени права могат да направят очакваната граница по-широка. Един списък с наименования на роли не е достатъчно доказателство.
Бихме проиграли и предаването на доклад на друг отговорник. Полезният запис съдържа текущите сведения, нерешените въпроси и следващото разрешено действие. Без него са възможни дублирана проверка или преждевременно съобщение дори при правилно зададени индивидуални права.
Новината предоставя по-фин инструмент за разделяне на отговорностите. Ползата му ще зависи от правилното задаване на роли, проверката им върху реални операции и ясната разлика между непотвърден AI сигнал, проверена уязвимост и разрешено публично съобщение.