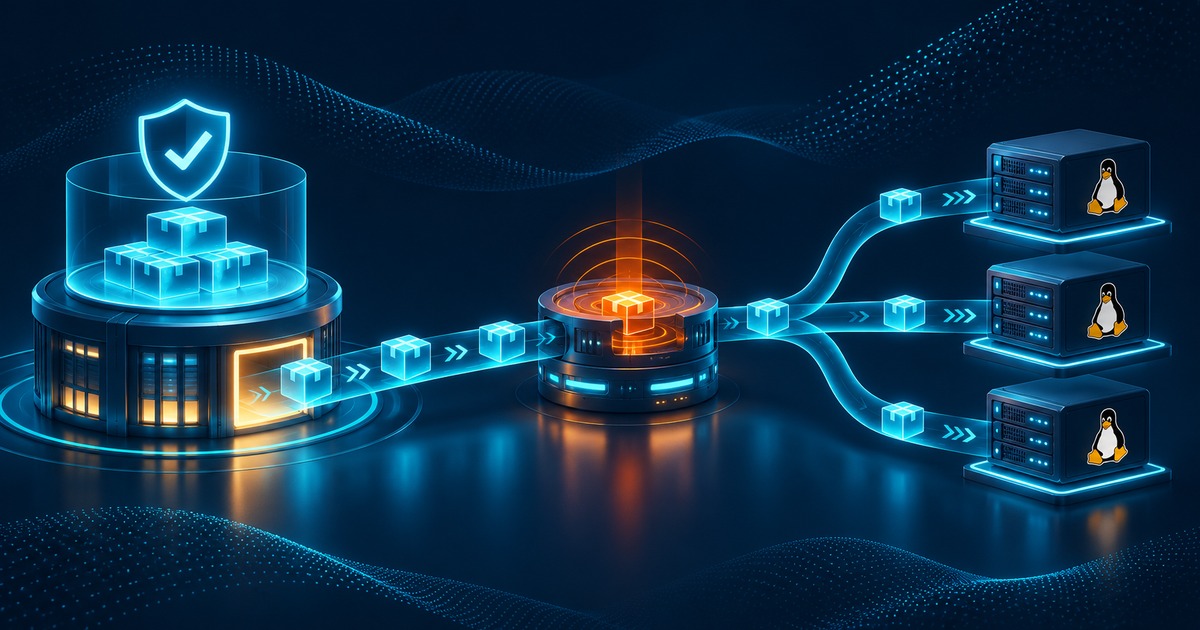
OpsShield съобщи на 3 ноември 2026 г., че нападател е използвал инфраструктурата на компанията за актуализации, за да разпространи подменен пакет на cPGuard. Това е продукт за защита на Linux уеб сървъри, използван в хостинг среда. В по-късното си съобщение доставчикът оценява, че около 2950 клиентски сървъра са изпълнили подменената актуализация. Отделно посочва около 7900 акаунта в портала за фактуриране, чиито записи са били изложени. Това са две различни групи данни, описани от самата компания.
Как доставчикът възстановява хронологията
Според OpsShield първите действия срещу портала са на 1 ноември. Нападателят е регистрирал клиентски акаунт, а впоследствие е получил възможност да изпълнява команди на сървъра за фактуриране и лицензиране. Компанията съобщава, че е откраднат ключ за публикуване на актуализации. Точната заявка, дала първоначалния достъп, липсва от журналите. Доставчикът е поправил два възможни входа и продължава да проверява свързаните компоненти.
В последната хронология OpsShield поставя изпълнението на подменения пакет между 02:08 и 03:20 UTC на 2 ноември. Ранният бюлетин определя версиите 5.88.12 до 5.88.19 включително като засегнати. Той отбелязва, че сървърите проверяват за актуализации през различни интервали. Запис за инсталирана засегната версия в журнала е основание машината да се разглежда като потенциално компрометирана. Сам по себе си записът не показва кои данни са били прочетени или изпратени.
Каква информация е изложена
Пакетът е работил с правата на root. Според OpsShield сред данните, които е търсил, са хешове на пароли за локални акаунти, частни SSH ключове, настройки за достъп до бази данни и историята на административната обвивка. При част от сървърите са били засегнати и ключове за облачно хранилище. Историята на обвивката и конфигурационните файлове понякога съдържат директно използваеми тайни. Хешът на парола е различен вид данни и рискът зависи от това колко трудно може да бъде възстановена паролата.
Отделно компанията съобщава за копирани клиентски записи от портала, включващи имена, фирми, адреси, имейли и пароли във вид на bcrypt хешове. Ранното съобщение споменава 32 файла, за които тогава е било установено извличане от сървър на доставчика. По-късната оценка от около 2950 се отнася до машините, изпълнили пакета. Двете числа измерват различни неща и не дават списък на действително изнесените файлове за всяка машина.
Обновяването и смяната на достъпа решават различни задачи
Първоначалният бюлетин посочва 5.88.25 като минимална поправена версия. По-новото съобщение описва 5.88.26 като чисто обновяване, което премахва скритата обвивка, и последващо обновяване за оставена планирана задача. Практическата насока на OpsShield е да се използва най-новата налична версия и да се провери дали известните следи са премахнати. Липсата им след обновяването не доказва, че пакетът не е работил преди него.
Обновяването не обезсилва вече копирани данни за достъп. За потенциално засегнатите машини доставчикът препоръчва смяна на паролите и токените от доверена среда, подмяна на SSH ключовете и премахване на старите им публични ключове от всички системи, които са им се доверявали. При потвърден ръчен достъп компанията препоръчва възстановяване от чисто копие отпреди 1 ноември. За клиентския портал насоките са отделни: смяна на паролата и включване на двуфакторно удостоверяване. OpsShield коментира общата роля на AI за ускоряване на атаки, но не представя доказателство, че конкретният нападател е използвал AI.