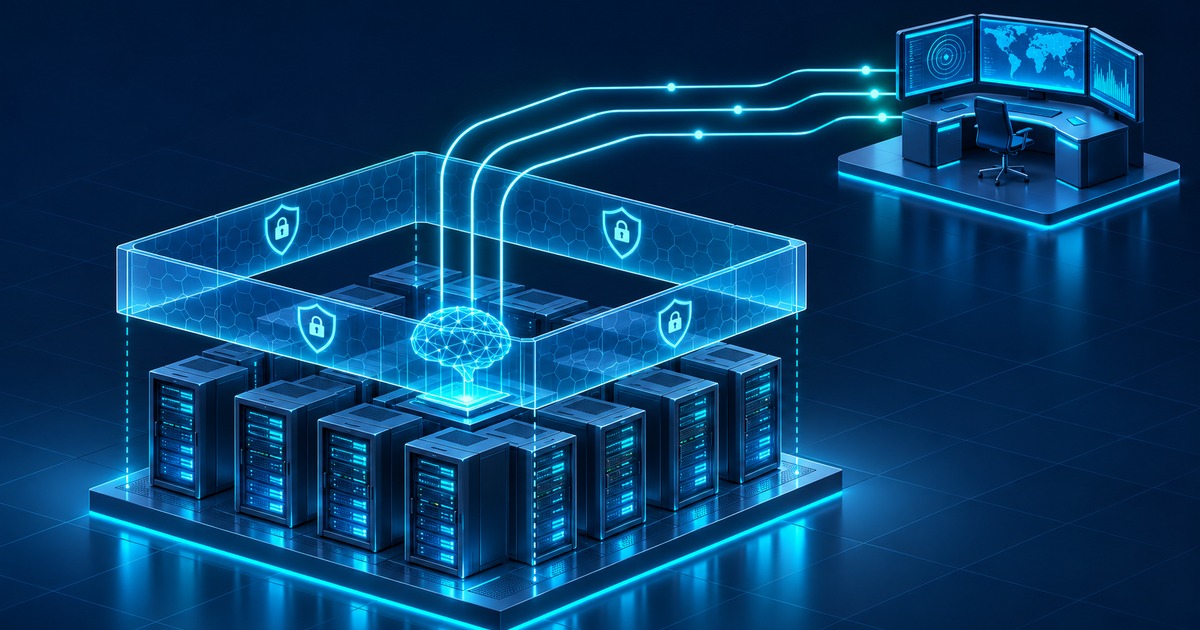
На 2 ноември CrowdStrike и Dell Technologies обявиха общо предложение за защита на Dell AI Factory with NVIDIA по време на Fal.Con Europe в Барселона. Клиентите могат да комбинират AI инфраструктурата и услугите на Dell с компоненти на платформата Falcon. Съобщението надгражда вече описана съвместна архитектура. Новият акцент е върху общото предлагане и защитата на агенти по време на изпълнение.
Кой слой какво наблюдава
CrowdStrike посочва три групи функции. Falcon Guardian е насочен към работата на агенти и приложения, включително опити за подвеждане на агент чрез инструкции в неговия вход и излагане на чувствителни данни. Falcon Cloud Security следи настройки, уязвимости и натоварвания, включително в контейнери и Kubernetes. Falcon Next-Gen SIEM събира сигнали за разследване и реакция. Dell описва и разширяване на управляваната си услуга за откриване и реагиране при заплахи.
Практически тези слоеве отговарят на различни въпроси. Когато агент извика външен инструмент, контролът при изпълнение решава дали действието е допустимо. Наблюдението на инфраструктурата помага да се установи откъде е тръгнала заявката и къде се изпълнява агентът. Централизираният журнал може да свърже тези събития с друга активност. Пълният набор от сигнали за конкретна инсталация зависи от внедряването.
Каква е ролята на OpenShell
Съобщението посочва, че защитената среда NVIDIA OpenShell вече е интегрирана. NVIDIA описва OpenShell като среда с отворен код, която използва изолирани процеси и декларативни политики за достъп до файлове, мрежа и други ресурси. Например агент за вътрешна документация може да получи права за четене само в определена директория и достъп само до одобрени мрежови адреси. Подобно ограничение свива обхвата на възможните действия, когато агентът срещне подвеждащ вход или направи грешен избор.
NVIDIA Sentry и ускорителите BlueField-4 са посочени като планирани допълнения. От съобщението не следва дата, на която всеки клиент ще може да ги ползва в рамките на тази интеграция. Подробностите за бъдещата хардуерна част следва да се разглеждат отделно от обявената наличност на OpenShell.
Какво да се провери при внедряване
Екипът може да започне с представителен агент, който обработва тестови данни. Първо установете кои действия трябва да се разрешават. После проверете как се вижда блокирана заявка, кой получава сигнала и дали има достатъчно контекст да възстанови поредицата от събития. Добър тест е да се проследи една разрешена операция и едно отказано мрежово извикване през всички налични журнали. Отбележете кои сигнали идват от защитената среда и кои от други системи.
Партньорите описват интеграция и възможности на продуктите. В съобщението няма независим тест, който да измерва откриването на всеки вид атака. Стойността за конкретен оператор ще зависи от правилата за достъп, обхвата на наблюдението и това дали отговорните екипи могат да използват сигналите при реален инцидент.